デルテクノロジーズは2026年9月29日「AI時代のエンドポイントセキュリティ」と題したメディアブリーフィングを開催しました。
AIにより開発などが効率化したことで、悪意を持った側の攻撃も高度になっており、エンドポイントセキュリティが非常に重要になっている事が語られました。
ここでは、ブリーフィングの中からエンドポイントのセキュリティ、つまり自分が使っているパソコンなどのセキュリティ機能が従来以上に重要になっていることをまとめます。
OS初期化では対応不可能なマルウェアによる攻撃
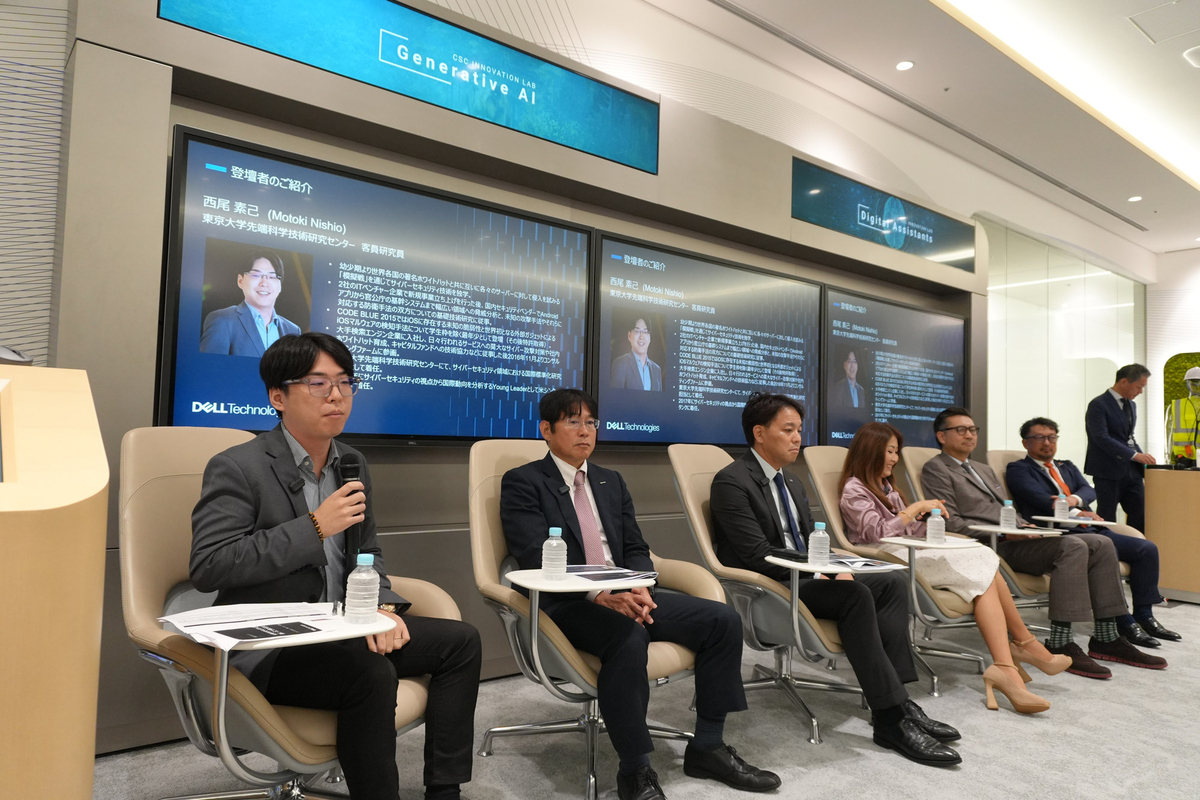
企業などの情報を狙う攻撃手法はいくつもありますが、最近の攻撃手法の一つに、脆弱性のある正規のデバイスドライバをインストール(BYOVD)し、そこからカーネル権限を奪取し、EDR(Endpoint Detection and Response)を無効化し、各種セキュリティ対策を回避。BIOS/UEFIなどの領域に各種マルウェアを仕込むことで、OSの初期化では回避不能な状態にする攻撃などがあるそうです。
攻撃を受けた企業側は、OSの初期化、バックアップからの復元などで対応しても、インフォスティーラーが情報を内部から送り続けているようなケースも存在しているようです。
攻撃者によるAIの活用

2025年以降、対策がされていない脆弱性を狙ったゼロデイ攻撃が増えているそうです。
攻撃者がAIを使って脆弱性ハンティングを行っているからだと分析されていますが、AIを使って効率的に検索出来るということは、OSや一般的なデバイスドライバだけでなく、特定企業だけで使っている製品だけを狙った脆弱性ハンティングも効率的にできるようになることを意味しています。
特定の企業がエンドポイントに何を使っているかがわかれば、そのターゲット企業に合わせた攻撃も可能になります。
東京大学先端科学技術研究センターの西尾氏がバグハンターとして活動していた際、1日1件、年間200件程度で国内トップレベルの実績だったと言いますが、最新のAIは4時間で3万件見つけ出すそうです。犯罪者側がこのレベルのAIを使っていた場合、各企業にあわせた攻撃が簡単に可能になっている状態と推定されます。
つまり、AI時代には従来よりもセキュリティ基準を上げる必要が出ているということです。
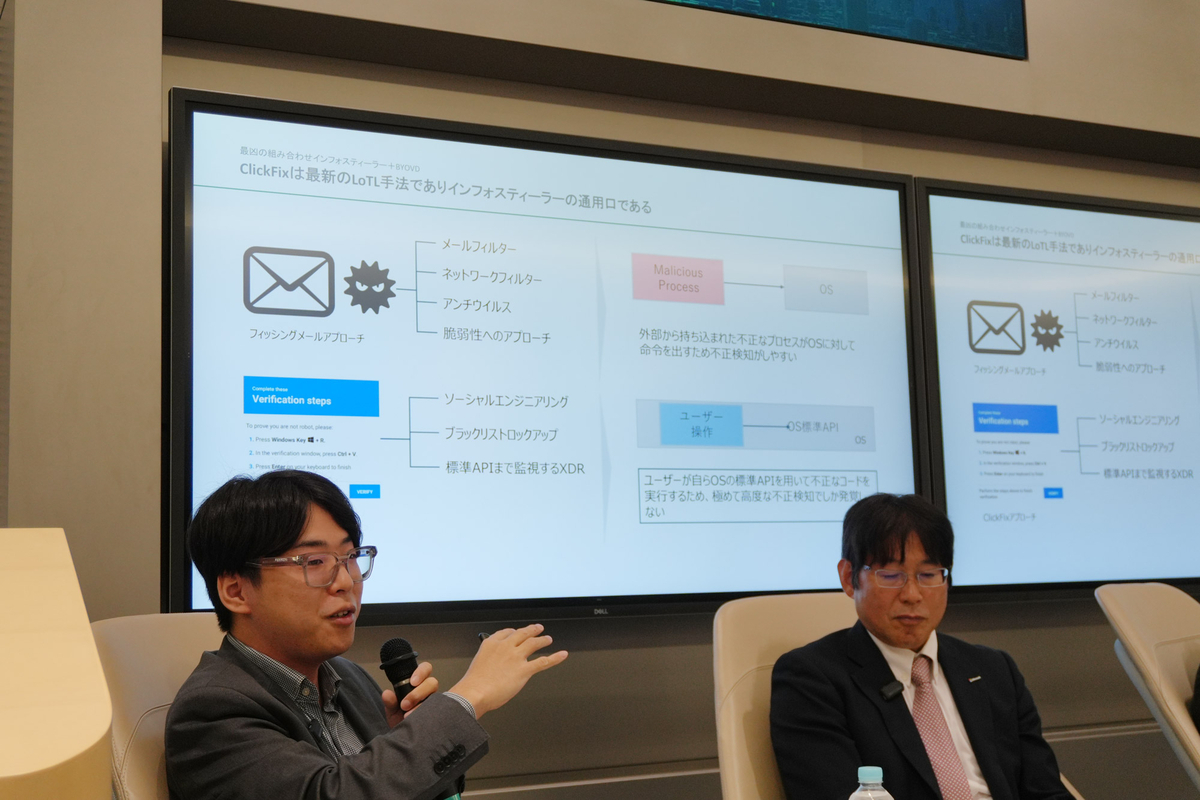
よりセキュアなPCとは たとえばTPMの場合
Windows 11の要件としてTPM 2.0があります。
TPMはTrusted Platform Moduleというセキュリティチップで、Windows Hello、BitLockerなどでも活用されています。
TPMと言っても、独立のセキュリティチップを搭載するdTPM(Discrete TPM)、ファームウェアとして存在するfTPM(Firmware TPM)があります。
どちらも通常のTPMとしてはセキュアですが、よりセキュアなのは独自チップのdTPM型となります。
一般的なPCでは企業向けなどの最上位モデルなどで対応しています。
エンドポイントのセキュリティで製品を選ぶ時代
fTPMの場合、CPUの脆弱性が影響する可能性があります。
CPUの脆弱性はまれに見つかっており、AIによってこれがどうなっていくかは未知数ですが、従来は考えもしなかったような脆弱性が発見されるかもしれません。
○○社の○○以前のCPUの脆弱性が見つかったというニュースが知れ渡った頃には、攻撃者はすでに発見済みで、ゼロデイ攻撃を受けていた状態かもしれません。
TPMなら、よりセキュアなTPM。BIOS/UEFIもよりセキュアな物を選びつつ、OS自体やドライバの更新も従来以上に重要になっていくでしょう。
将来のリスクを減らすために、よりセキュアなPCを従来より短期間に入れ替える必要が出てくる必要もあるかも知れません。